Um vazamento de dados do Smart Sampa, sistema de monitoramento por câmeras e reconhecimento facial da cidade de São Paulo, foi revelado nesta terça-feira (20) pelo UOL. Imagens confidenciais de mais de 58 mil câmeras instaladas em ruas, creches, escolas e hospitais da capital paulista ficaram expostas na Internet durante aproximadamente 11 meses. A Prefeitura de São Paulo confirmou o vazamento, mas negou que tenha ocorrido um ataque hacker, alegando que os dados foram vazados por funcionário com acesso ao sistema. Entenda, a seguir, como um sistema de segurança pode ter dados vazados mesmo sem invasão hacker, quais são os riscos de acessos internos e como evitar esse tipo de incidente.
🔎 Golpe Desenrola Brasil: saiba identificar e-mails falsos de renegociação de dívidas
📲 Canal do TechTudo no WhatsApp: acompanhe as principais notícias, tutoriais e reviews
Caso Smart Sampa: como dados de câmeras de reconhecimento facial podem vazar sem invasão hacker
Reprodução/Getty images
📝 Como saber se link do Instagram é falso ou golpe? Veja no fórum do TechTudo
Índice:
O que é o Smart Sampa e como funciona o reconhecimento facial?
Como os dados do Smart Sampa foram expostos?
Um funcionário pode causar um vazamento mesmo sem invadir o sistema?
Quais são os riscos da exposição de imagens de câmeras de segurança?
Como a tecnologia pode impedir vazamentos provocados por funcionários?
1. O que é o Smart Sampa e como funciona o reconhecimento facial?
Smart Sampa (https://smartsampa.prefeitura.sp.gov.br/) é o sistema de monitoramento de segurança da cidade de São Paulo, considerado o maior da América Latina. Na prática, ele utiliza câmeras inteligentes espalhadas pela capital paulista para fazer o reconhecimento facial, visando combater casos de violência, encontrar pessoas foragidas e desaparecidas.
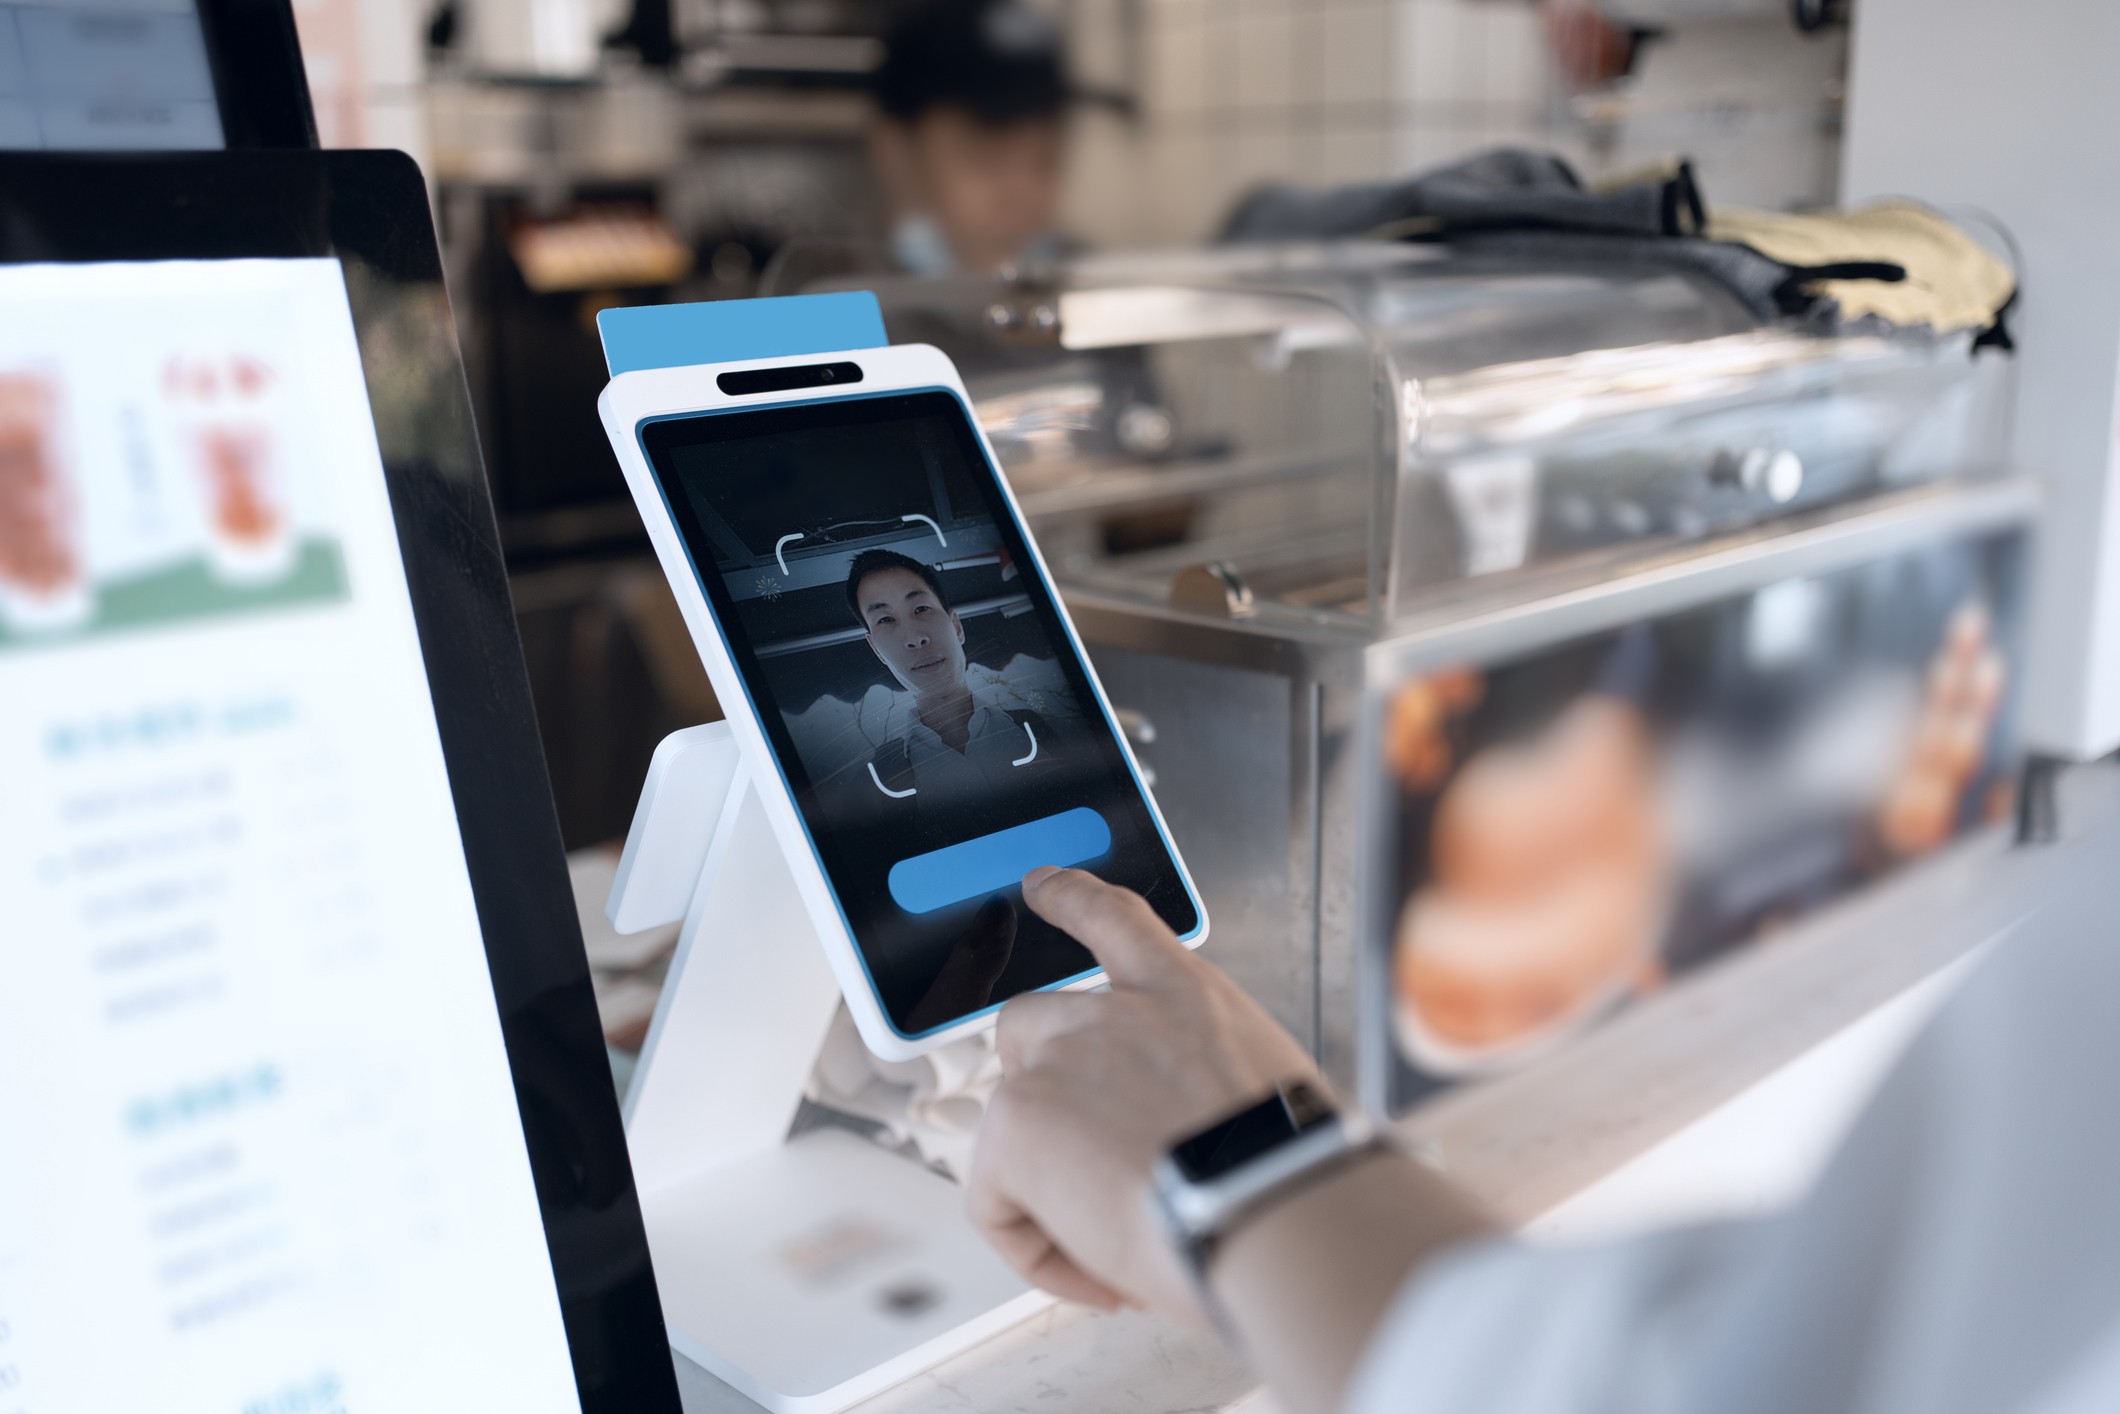
O reconhecimento facial funciona para verificar a identidade de uma pessoa por meio de uma captura do rosto, tanto por vídeo quanto por foto. O sistema encontra o rosto da pessoa e o separa do resto da imagem. Depois, a tecnologia analisa características únicas do usuário, incluindo formato do nariz, distância entre os olhos, curvatura do queixo e assimetrias. Então, com esse material, o sistema tenta descobrir quem é a pessoa ao comparar seu rosto com muitas outras fotos armazenadas em um banco de dados.
Reconhecimento facial é uma tecnologia que ajuda a verificar a identidade de uma pessoa
Reprodução/Future Travel Experience
2. Como os dados do Smart Sampa foram expostos?
Conforme a Prefeitura de São Paulo, os dados do Smart Sampa foram expostos de maneira indevida por um funcionário que tinha acesso autorizado ao sistema, e não por uma invasão hacker. No entanto, possíveis falhas de segurança no sistema ainda estão sendo apuradas. Segundo João Lucas Saldanha, Advisor Estratégico em GRC e Governança Algorítmica na Tripla, o caso revela o impacto de ameaças internas na segurança da informação.
“O problema dessa justificativa [da Prefeitura] é que ela estabelece uma falsa oposição entre duas situações que, tecnicamente, não são excludentes. A ameaça interna maliciosa (o famoso insider) não é algo estranho ou ignorado pelos controles de segurança da informação, muito pelo contrário, é um dos riscos mais amplamente conhecidos e mapeados pelos principais frameworks do assunto. O fato de um indivíduo possuir acesso legítimo a um sistema não significa que suas ações sejam necessariamente legítimas”, afirma o especialista.
Dados do Smart Sampa foram expostos indevidamente por um agente que tinha acesso autorizado ao sistema
Reprodução/Canva
3. Um funcionário pode causar um vazamento mesmo sem invadir o sistema?
O caso do Smart Sampa mostra que um agente autorizado consegue vazar dados sem a necessidade de invadir um sistema, o que pode revelar uma concentração de poder. “A possibilidade de abuso de privilégios por usuários autorizados é precisamente um dos cenários que os controles de segurança devem ser projetados para prevenir, limitar e detectar. Falhas de segurança não se resumem a vulnerabilidades de software ou invasões externas, podem ocorrer igualmente de privilégios excessivos, baixa proteção de credenciais e deficiência nos mecanismos de detecção e resposta aos incidentes”, explica João Lucas.
O especialista ainda questiona o fato que um único funcionário teve acesso a grande quantidade de informação: “A própria administração municipal menciona um universo de mais de 7.500 agentes de segurança. Evidentemente, isso não significa que todos possuam acesso irrestrito à plataforma, mas torna ainda mais indispensável demonstrar a existência de controles robustos de identidade e acesso (IAM), segregação de funções, aplicação do princípio do menor privilégio e monitoramento contínuo de atividades suspeitas. Devemos nos perguntar, no mínimo, como um único agente conseguiu disponibilizar informações capazes de comprometer o acesso a uma infraestrutura dessa magnitude.”
Caso do Smart Sampa mostra que um agente autorizado pode vazar dados sem invadir um sistema
Reprodução/Hadrian/Shutterstock.
4. Quais são os riscos da exposição de imagens de câmeras de segurança?
O vazamento expôs imagens de mais 58 mil câmeras do Smart Sampa de maneira indevida durante quase um ano, o que pode trazer consequências graves para a segurança das pessoas. Afinal, materiais deste tipo podem ser utilizados por criminosos, de maneira não autorizada, em diversas situações prejudiciais, como roubos, sequestros, entre outras. Até o momento, não há registros deste tipo de uso das imagens vazadas, mas é preciso analisar o longo período em que as informações ficaram expostas na Internet.
“São quase 330 dias de potencial exploração de uma infraestrutura que alcança ruas, escolas, creches, hospitais e instalações de segurança pública, todos permeados de dados críticos, muitos dos quais pessoais e sensíveis. Em mãos erradas, informações dessa natureza poderiam ser utilizadas para mapear rotinas e subsidiar operações criminosas ou, no melhor dos cenários, o incidente pode fragilizar a percepção pública sobre a segurança do sistema”, opina João Lucas.
Vazamento de imagens de câmeras podem trazer riscos para a segurança das pessoas
Reprodução/Shoptime
5. Como a tecnologia pode impedir vazamentos provocados por funcionários?
O especialista defende o uso de mecanismos tecnológicos para impedir ou detectar vazamentos deste tipo, mas reforça que a segurança da informação não significa somente impedir invasões externas, como também controlar privilégios e reconhecer comportamentos incomuns. Para ele, o afastamento do funcionário que causou o vazamento é importante, mas não revela como funcionam os sistemas de controle já existentes.
“A eventual responsabilidade criminal individual não elimina a necessidade de apurar possíveis deficiências técnicas, administrativas e de governança. Ora, se um sistema só permanece seguro enquanto todos os seus usuários autorizados agirem de boa-fé, não estamos diante de uma arquitetura de segurança robusta, mas de uma relação de confiança perigosamente ingênua, e não existe governança pautada na esperança de honestidade de todas as partes envolvidas”, afirma.
Ele ainda destaca a necessidade de investigar quais canais foram usados para expor as imagens e os motivos para o longo tempo de exposição dos dados até a detecção, buscando compreender se existe alguma garantia de que a vulnerabilidade não poderá ser explorada em um novo incidente. “Determinados acessos à plataforma passaram a exigir autenticação de múltiplo fator após o questionamento da investigação, o que, na realidade, atesta contra a tese da Prefeitura de que as medidas de segurança pré-datavam o incidente. Ora, se não havia fragilidades no sistema, como alegado, o que justificou o reforço de controles basilares somente após a publicização do ocorrido?”, finaliza.
Especialista explica que a segurança da informação não significa somente impedir invasões externas
Reprodução/FEBRABAN Tech
Com informações de g1 (1 e 2) e João Lucas Saldanha, Advisor Estratégico em GRC e Governança Algorítmica na Tripla
Mais do TechTudo